viernes, 17 de junio de 2016

WIFi Pumpkin: Framework para ataques Rogue Wi-Fi


www.ccat.edu.mx
Hola amigos.


Otra vez por aquí comentando ahora una tool que se me hiso interesante que sirve para hacer ataques wifi llamada:

WiFi-Pumpkin


Esta utilería funciona solamente en LINUX y tiene las siguientes características:


  • Rogue Wi-Fi Access Point
 Con este ataque podrás crear un falso router y su red wifi.
 
  • Deauth Attack Clients AP 
Esta opción si es interesante ya que podras desautenficar a todos los usuarios conectados a la red wifi atacada osea hacerles un DOS  y que nunca se conecten ;P 


  • Probe Request Monitor
Es el tipo de Broadcast a cualquier AP que se encuentre cerca, la finalidad de estos paquetes es la de localizar y obtener los SSID de los AP disponibles.

  • DHCP Starvation Attack

Este tipo de ataque consiste en la inundación de peticiones en la red, el atacante puede agotar por completo el espacio de direcciones asignado por los servidores DHCP por un período indefinido de tiempo.
 
  • Credentials Monitor
 Monitorear todo lo que pase por la red y sus credenciales.

  • Transparent Proxy
La ventaja principal del proxy transparente es que no tienes que configurar nada en los navegadores individuales para trabajar con estos proxies.  

  • Windows Update Attack

El sistema operativo de forma periódica actualiza windows y por lo tanto por ahí pueden atacarte ya que unos expertos se han encargado de demostrar que la versión de Windows Update disponible para las versiones de servidores de los sistemas operativos permiten instalar malware.


y ya ustedes investigaran las demas opciones de esta gran utilería como lo son:


  • Phishing Manager
  • Partial Bypass HSTS protocol
  • Support beef hook
  • Mac Changer
  • ARP Poison
  • DNS Spoof

  Además puedes usar diferentes plug-ins que son de gran utilidad para cuando quieres llevar a cabo los siguientes ataques en la red inalámbrica:


 NET-creds:   Sirve para snifear passwords y hashes de una interfaz o de archivo pcap.

DNS2PROXY:  Tiene diferentes características de ataque que puedes usar una vez hackeada la red puedes cambiar el DNS y direccionar peticiones.

 SSLSTRIP:  Como ya sabemos es un script que nos ayuda a hacer ataques del hombre en medio MITM a las conexiones HTTPS.


 INSTALACIÓN
-------------------

Una vez que mostramos algunas de las bondades de esta utilería pasaremos a ver como la instalamos:

1.- En una ventana de shell de linux pones:

  git clone https://github.com/P0cL4bs/WiFi-Pumpkin.git


2.-  posteriormente entras al folder donde esta el wifi pumpkin:     
cd WiFi-Pumpkin


 3.-   Ejecutas :  ./installer.sh --install

y aparecerá lo siguiente:


 lógicamente si te aparece este mensaje: 


[-] This script must be run as root


tendrás que ejecutar el comando SU y entrar con privilegios de root.
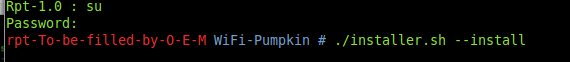


una vez hecho esto ahora si das enter y empezará a instalarse:


4.-  Una vez hecho todo esto te dira que fue exitosa la instalación:


5.- ahora si a ejecutarlo y para eso entras al folder donde del WiFi Pimpkin y ejecutas los siguientes comandos:

sudo ./wifi-pumpkin.py 


 te pedirá que pongas tu password y listo a disfrutar de esta utilería.


 En en nuestra FRAMEWORK llamada:

Rhino Pentesting Framework  

Que saldrá en unos días,  ya tendremos todas estas tools instaladas para hacer pentesting.

pueden visitar: www.rhino.org.mx


 Saludos.

Rodolfo H. Baz
Centro de Investigaciones en Seguridad Informática
X. CyberSecurity Conferences 
www.x25.org.mx


jueves, 16 de junio de 2016

Mas sabe el Diablo por viejo, que por diablo....


Quien recuerda este programa? grandes tiempos yeaaa (Y)
-----------------------------------------

 o este programa que era nuestro editor de textos mas usado:

CHIWRITTER V 4.0


En mi gran computadora 80286 de los años 1989 con velocidad a 20 MHz y 25 MHz 


y usando mi 13 años de antiguedad floppy disk de 5.25...... de marca VERBATIN o 3M   y en mi cajita guardados de capacidad de 10 discos.

woow que tiempos, me sentía el rey y mas cuando le apretaba el botón de Turbo al cpu..... jejejejeje.  me sentía poseído por la velocidad algo así como hoy se sienten  cuando ven la película RÁPIDO Y FURIOSO y se compran una tarjeta NVIDIA con 2000 nucleos graficos.


Con mi monitor VGA 


con una gran revolución de:
-- Soporte de 720×400 pixels en modo texto.
-- Soporte de 640×480 pixels en modo gráfico con 16 colores.
-- Soporte de 320×200 pixels en modo gráfico con 256 colores.

y donde se incorporaba en la tarjeta gráfica VGA 256 KB de memoria de vídeo. woowwwwww.. volabaaaaaaa ....

 y mi impresora de matriz de punto marca epson:


 Y POR QUE NO  haciendo todo en modo CMD  y cuando no recordabas como ejecutar algún comando especifico usabas el manual de MS-DOS:


gracias a dios me tocó todo esto..... (Y).
--------------------------------------------------

DEJENME DECirles QUE TODAVIA ME TOCO MAS DE LOS AÑOS 80-90 DONDE USABAMOS MONITORES MONOCROMATICOS  YA SEa   de color ambar o verde.

como anecdota de esos monitores recuerdo que si te quedabas viendo mas de 2 min. seguidos al monitor y volteabas a otro lado,  hasta en la vista se quedaban marcadas las letras que estabas viendo en los ojos jajajajajaja.


y dejenme decirles tambien que todavia a mi me toco las tarjetas perforadas, si amigos como lo oyen TARJETAS PERFORADAS.


 cuando mi padre me llevaba a su trabajo y ahi usaban tarjetas perforadas y cinta magnetica........

wowwww mi papa me enseñaba todo eso y creo que ahi empezo todo  y hasta hoy  lo sigo haciendo.........

-------------------------------------
y se lo agradesco a mi padre que me enseño todo esto....
---------------------------------------------------

VIVA LA INFORMATICA, VIVA LA SEGURIDAD, VIVA  VIVA VIVA......  

Ya mas de 29 años de experiencia tengo....... wooowwwwwwww yo en mi curriculum pongo 15 años jajajajaajajajajaa y ya son mas de 29 años wowwwwwwww
-----------------------------------------------------

Recuerdo que en el año 2006 me gane mi primer MENCIÓN HONORÍFICA INTERNACIONAL en Ottawa Canada..........

wowwwwwwwwww se va el tiempo rápido y seguiremos aquí por otros 30 mas en la seguridad informática....

----------> SI SE PUDIERA ESCOGER EN QUE LUGAR MORIR,  ESCOGERÍA SENTADO ENFRENTE DE MI COMPUTADORA HACIENDO UN PENTESTING... (Y)

lunes, 13 de junio de 2016

Utilería para encontrar XSS - XssPy Master


En lo que empezamos el X. CyberSecurity conferences www.x25.org.mx  ahi les va un pequeño tutorial.


Muchos de nosotros hemos hablado y hablado de la técnica de ataque llamada Crossite Scripting y también hemos dicho mucho a cerca de que es una vulnerabilidad de las mas fáciles, pero en este documento no discutiremos sobre esas premisas de esa vulnerabilidad si son ciertas o no, solo les comentaré de esta gran utilería llamada:

XssPy - Master

---------------------

descagar de aqui

https://github.com/faizann24/XssPy

Primeramente diremos que esta desarrollado por la empresa Fsecurify  y que la podrán contactar aquí.

http://fsecurify.com/

Como su titulo lo dice muy sugestivamente y realmente que si es cierto:

XssPy - Finding XSS made easier

XssPy esta programada en Python y esta es la primera en su clase ya que esta tiene las siguientes características.

Esta herramienta es el primero de este tipo. En lugar de simplemente comprobar una página ya que la mayoría de las herramientas lo hacen, esta herramienta busca en todo el dominio en el sitio web para encontrar todos los enlaces y subdominios, Después comienza a escanear todos y cada uno de los links encontrados.


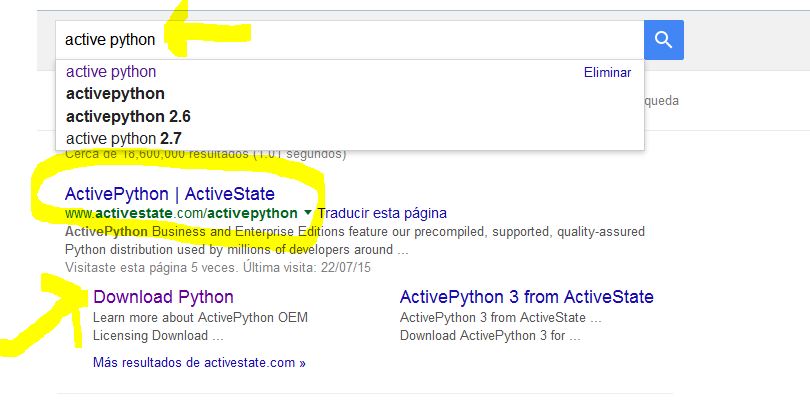
 Como es un script hecho en python deberemos de instalar el python, en el caso de que quieras ejecutarlo en windows bajaras esto y lo instalaras:


una vez instalado reinicias tu PC-ERA y quedará lista para ser ejecutado.


lo ejecutas y lo mas seguro que te salga el siguiente error o mas bien dicho no es un error si no un aviso de que te falta instalar un módulo que necesita el script para poder funcionar:


en este caso tendremos que instalarlo de la siguiente manera:


1.-  vas a inicio y abres el packet manager y ejecutas este comando:

pypm install mechanize

esperas unos segundos y quedará instalado el paquete que usa el Xsspy para poder funcionar:

 una vez terminado este proceso ahora si a usarlo y difrutar de esta buena tool.

ejecutas como por ejemplo si quieres analizar en busca de xss el dominio de la cwhp o ccat.edu.mx pondrias:


XssPy.py ccat.edu.mx -e

recuerden amigos  no escriban el dominio asi: www.website.com O así  http://www.website.com)

 
Li. Rodolfo H. Baz
Centro de Investigaciones en Seguridad Informática.
www.ccat.edu.mx
www.x25.org.mx


lunes, 30 de mayo de 2016

SHELL CODE Extractor un pequeño vistazo

 SHELL CODE EXTRACTOR


Muchos de ustedes se preguntarán de que me sirve una utilería que me extraiga el code Shell, pero antes que todo explicaré que es una SHELLCODE.


Que es una ShellCOde?

Como su nombre lo dice es un listado de órdenes que en su conjunto y programadas en ensamblador pero transferidas a un conjunto de valores hexadecimales llamadas OPCODE.

Pero se preguntarán por qué se hace este procedimiento de programarlas en ASM de ahí pasarlas a Hexadecimal? 

Uno de los propósitos es el de poder inyectar el código en la pila también llamado Stack que pertenece a un proceso de un programa para poder conseguir que en la maquina inyectada se corra la shellcode  sin ningún problema y no sea detectada por virus normalmente y podamos  ejecutar, saltar o copiar los datos en el sistema y poder por ejemplo tomar control de root, etc...

Como se ejecuta una shellcode?

Su funcionamiento básico de ejecución es el de simplemente decir que cuando se produzca el
desbordamiento y el salto el código inyectado de la shell se ejecutara por ejemplo:


-- En Windows abrir un ventana cmd.
-- Instalar algún troyano en la máquina.
-- Añadir un nombre de usuario con privilegios de administrador.
-- Ejecutar un programa específico y muchas cosas más.
-- Instalar un KEyLOOGER


Cabe mencionar que hay shellcodes para todo sistema operativo WINDOWS, LINUX (señalándoles que las shellcodes de Linux se ejecutan de una forma diferente a las de Windows.

Ejemplo de una shellcode para windows:


Ejemplo tomado de aquí:  shellcode


Con la cual podemos hacer un NULL FREE SHELLCODE - FUNCIONAL KEYLOOGER.


Recuerden una cosa muy importante siempre cuando se programe una shellcode debe de ser corta, ya que el espacio donde se inyecta normalmente es reducido que es dentro de la pila.

Ya despues de esta breve explicación aquí les dejo un link de un programa muy útil que es llamado:


SHELLCODE EXTRACTOR.


Con el cual podremos extraer los opcodes de la cabecera (seccion) .text y desplegarlo en diferentes formatos de codigo hexadecimal para poder usarlo en diferentes sintaxis.

Recuerden que este shell extractor solo trabaja en archivos PE validos y que esta codificada en C++.

Donde existen:
  1. Encabezado MZ
  2. Encabezado MS-DOS Stub
  3. Encabezado PE
  4. Encabezado Opcional
  5. Encabezados de Sección
  6. Secciones

Pero es será explicado en próximos articulos.

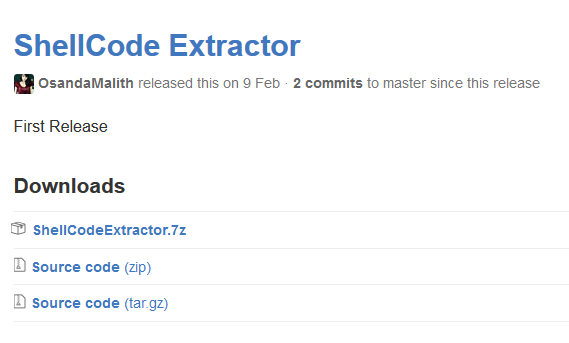
 y la pueden descargr de aqui la tool SHELLCODE EXTRACTOR:

Download: https://github.com/OsandaMalith/ShellCode-Extractor/releases

viernes, 27 de mayo de 2016

2 peliculas que huelen a haCKER´S padrisimas


 la frase mejor de esta pelicula:

YO conosco a hacker´s que sacan el password de la NSA en 60 segundos,  pero me interesa el que lo saque en 30 segundos  


SWORDFISH

miércoles, 25 de mayo de 2016

CONGRESOS FANTASMAS --> PRECAUCION

CONGRESOS FANTASMAS --> PRECAUCION


 Amigos hoy en día están surgiendo nuevos congresos de  TODA INDOLE Y MAS AHORA  los congresos que te ponen de atractivo aparte del evento el lugar donde se llevarán a cabo y dejenme decirles que muchas son empresas patito que han visto un negocio redondo en esta cuestión.

Tengan cuidado ya que se sabe hoy en día y les pondré el link del vídeo para que vean y tengan precaución a que congreso se apuntan.

tips para saber si es valido el evento:
------------------------------------------

1.- Que tenga ya mas de 2 años llevándose a cabo.

2.- Siempre verificar que den toda la información de dirección, teléfono de la oficina central del evento y llamar para verificar.

3.- Corroborar que el organizador principal siempre esté en contacto con ustedes y verificar sus datos personales así como matricula de cédula profesional.

4.-Verificar que todos los ponentes sean lo que dicen ser.

( ya que hoy en día se acostumbra poner como ponentes a personas que NO TIENEN LA CARRERA TERMINANDA  y los anuncian como INGENIEROS, DR. Arq. etc.....)

--- SIEMPRE VERIFIQUEN QUE TENGAN SUS CÉDULAS QUE DICEN TENER DE ESTUDIOS --------

LES DEJO AQUÍ EL LINK PARA VERIFICAR CÉDULAS PROFESIONALES.

http://www.cedulaprofesional.sep.gob.mx/cedula/indexAvanzada.action

 y aquí el vídeo....del fraude:   y el link de la página donde hablan de ello:

http://www.am.com.mx/2016/05/25/leon/local/defraudan-a-universitarios-con-congresos-fantasmas-286775#.V0X1Na67yPA.facebook


Saludos 
Li. Rodolfo H. Baz
Centro de Investigaciones en Seguridad Informática.
www.ccat.edu.mx 

CONVERTOR X V 1.0 y los principales desafíos o problemas que surgen al convertir entre estos formatos:

    CONVERTOR X V 1.0   U na utilería diseña y creada para dar facilidad de convertir entre formatos de imagenes descargarla de aquí:  https...