miércoles, 6 de noviembre de 2019

aNother NETFLIX- GAy EMAIL scam


De: Netflix <ses@kawanlama.com>

SCAM SERVER
********************************

http://zszajncmces.applogins-netflx.com/?SZAJNCMCES


CONTENIDO ROBOTS.TXT
********************************

User-agent: Googlebot
Disallow: /
User-agent: googlebot-image
Disallow: /
User-agent: googlebot-mobile
Disallow: /
User-agent: MSNBot
Disallow: /
User-agent: Slurp
Disallow: /
User-agent: Teoma
Disallow: /
User-agent: twiceler
Disallow: /
User-agent: Gigabot
Disallow: /
User-agent: Scrubby
Disallow: /
User-agent: Robozilla
Disallow: /
User-agent: Nutch
Disallow: /
User-agent: ia_archiver
Disallow: /
User-agent: baiduspider
Disallow: /
User-agent: naverbot
Disallow: /
User-agent: yeti
Disallow: /
User-agent: yahoo-mmcrawler
Disallow: /
User-agent: psbot
Disallow: /
User-agent: asterias
Disallow: /
User-agent: yahoo-blogs/v3.9
Disallow: /
User-agent: *
Disallow: /
Disallow: /cgi-bin/


Nota: Como se pueden dar cuenta en el robots.txt desabilitan el barrido e escaneo de los boots de las maquinas de búsqueda para que no lo indexen.

Servidores linkeados en ESTE SCAM
**************************
-- member-netflx.com
-- server.peurihucing.com


eMAIL ENCONTTRADO EN EL FORMULARIO
********************

webmaster@applogins-netflx.com

noTA AL ENTRAR al dominio:
***************************
applogins-netflx.com/index.php

de donde proviene este email podemos ver que nos redirige una pagina al servidor: 
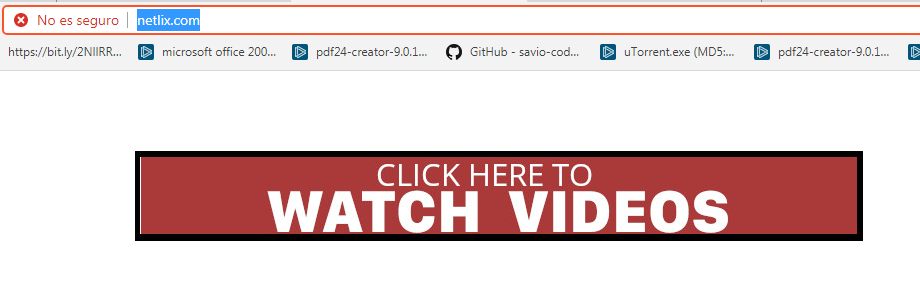


El cual si le das  click te manda a:


https://boythatsgood.com/


DOnde podemos ver que el dueño del dominio y para que lo usa este scam.... para redirigir trafico a su pagina web.


al entrar al dominio nos damos cuenta que tiene muchos bugs entre los cuales podemos listar.


-- Slow HTTP Denial of Service Attack
-- XMLRPC ATTACK

https://boythatsgood.com/xxxxxxx.php

con el cual podemos hacerle denegaciones de servicio y todo lo que tenga que ver con ese ataque.

ATAQUE XMLRPC CONFIRMADO


***********************
Los métodos listados son:

<?xml version="1.0" encoding="UTF-8"?>
<methodResponse>
<params>
<param>
<value>
<array><data>
<value><string>system.multicall</string></value>
<value><string>system.listMethods</string></value>
<value><string>system.getCapabilities</string></value>
<value><string>demo.addTwoNumbers</string></value>
<value><string>demo.sayHello</string></value>
<value><string>pingback.extensions.getPingbacks</string></value>
<value><string>pingback.ping</string></value>
<value><string>mt.publishPost</string></value>
<value><string>mt.getTrackbackPings</string></value>
<value><string>mt.supportedTextFilters</string></value>
<value><string>mt.supportedMethods</string></value>
<value><string>mt.setPostCategories</string></value>
<value><string>mt.getPostCategories</string></value>
<value><string>mt.getRecentPostTitles</string></value>
<value><string>mt.getCategoryList</string></value>
<value><string>metaWeblog.getUsersBlogs</string></value>
<value><string>metaWeblog.deletePost</string></value>
<value><string>metaWeblog.newMediaObject</string></value>
<value><string>metaWeblog.getCategories</string></value>
<value><string>metaWeblog.getRecentPosts</string></value>
<value><string>metaWeblog.getPost</string></value>
<value><string>metaWeblog.editPost</string></value>
<value><string>metaWeblog.newPost</string></value>
<value><string>blogger.deletePost</string></value>
<value><string>blogger.editPost</string></value>
<value><string>blogger.newPost</string></value>
<value><string>blogger.getRecentPosts</string></value>
<value><string>blogger.getPost</string></value>
<value><string>blogger.getUserInfo</string></value>
<value><string>blogger.getUsersBlogs</string></value>
<value><string>wp.restoreRevision</string></value>
<value><string>wp.getRevisions</string></value>
<value><string>wp.getPostTypes</string></value>
<value><string>wp.getPostType</string></value>
<value><string>wp.getPostFormats</string></value>
<value><string>wp.getMediaLibrary</string></value>
<value><string>wp.getMediaItem</string></value>
<value><string>wp.getCommentStatusList</string></value>
<value><string>wp.newComment</string></value>
<value><string>wp.editComment</string></value>
<value><string>wp.deleteComment</string></value>
<value><string>wp.getComments</string></value>
<value><string>wp.getComment</string></value>
<value><string>wp.setOptions</string></value>
<value><string>wp.getOptions</string></value>
<value><string>wp.getPageTemplates</string></value>
<value><string>wp.getPageStatusList</string></value>
<value><string>wp.getPostStatusList</string></value>
<value><string>wp.getCommentCount</string></value>
<value><string>wp.deleteFile</string></value>
<value><string>wp.uploadFile</string></value>
<value><string>wp.suggestCategories</string></value>
<value><string>wp.deleteCategory</string></value>
<value><string>wp.newCategory</string></value>
<value><string>wp.getTags</string></value>
<value><string>wp.getCategories</string></value>
<value><string>wp.getAuthors</string></value>
<value><string>wp.getPageList</string></value>
<value><string>wp.editPage</string></value>
<value><string>wp.deletePage</string></value>
<value><string>wp.newPage</string></value>
<value><string>wp.getPages</string></value>
<value><string>wp.getPage</string></value>
<value><string>wp.editProfile</string></value>
<value><string>wp.getProfile</string></value>
<value><string>wp.getUsers</string></value>
<value><string>wp.getUser</string></value>
<value><string>wp.getTaxonomies</string></value>
<value><string>wp.getTaxonomy</string></value>
<value><string>wp.getTerms</string></value>
<value><string>wp.getTerm</string></value>
<value><string>wp.deleteTerm</string></value>
<value><string>wp.editTerm</string></value>
<value><string>wp.newTerm</string></value>
<value><string>wp.getPosts</string></value>
<value><string>wp.getPost</string></value>
<value><string>wp.deletePost</string></value>
<value><string>wp.editPost</string></value>
<value><string>wp.newPost</string></value>
<value><string>wp.getUsersBlogs</string></value>
</data></array>
</value>
</param>
</params>
</methodResponse>


Al entrar a ese dominio podemos darnos cuenta que tiene muchisimos bugs su servidor.

****************
siMPLEMENTE que decir de este scam?
WACALA DE POLLO, ni siquiera ocultan el email de donde lo envian.
*****************
Atentamente profesor x

#hacking #Scam #malware

viernes, 11 de octubre de 2019

Ophcrack a free Windows password cracker based on rainbow tables


What is ophcrack?
Ophcrack is a free Windows password cracker based on rainbow tables. It is a very efficient implementation of rainbow tables done by the inventors of the method. It comes with a Graphical User Interface and runs on multiple platforms.

Features:

� Runs on Windows, Linux/Unix, Mac OS X, ...
� Cracks LM and NTLM hashes.
� Free tables available for Windows XP and Vista/7.
� Brute-force module for simple passwords.
� Audit mode and CSV export.
� Real-time graphs to analyze the passwords.
� LiveCD available to simplify the cracking.
� Dumps and loads hashes from encrypted SAM recovered from a Windows partition.
� Free and open source software (GPL).


Exist many version like this:


Download ophcrack

The latest version of ophcrack is 3.8.0.

Please select the file appropriate for your platform below.


Windows 2000, XP, Vista, 7, 8 and 10 are supported.
md5sum: e8cb96786f5180a796465d73c5189495
md5sum: d4449e15f65b1f0f82abfd963ceff452

The latest version of ophcrack LiveCD is 3.6.0 (including ophcrack 3.6.0). There are three versions available:

  • » ophcrack XP LiveCD: cracks LM hashes (Windows XP and earlier)
  • » ophcrack Vista LiveCD: cracks NT hashes (Windows Vista and 7)
  • » ophcrack LiveCD: does not include any tables (if you already downloaded them)


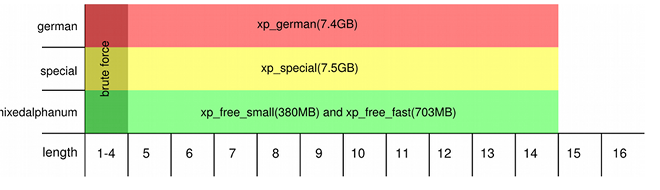
Free XP Rainbow tables

These tables can be used to crack Windows XP passwords (LM hashes). They CANNOT crack Windows Vista and 7 passwords (NT hashes).


this tool is very effective to recovery windows passwords.

check it 

Li. Rodolfo H. Baz
www.ccat.edu.mx
www.rodolfohbaz.net

lunes, 12 de agosto de 2019

Shodan Dorks HAcking Data Base Instructions- 2019

CSO Online - Shodan Exposes IoT Vulnerabilities - Internet ...


Shodan Dorks 
Hacking DataBase - 2019
Dorks for shodan.io website.


Shodan is a search engine that lets the user find specific types of computers (webcams, routers, servers, etc.) connected to the internet using a variety of filters.

Basic Shodan Filters
city:
Find devices in a particular city.
city:"México"

country:
Find devices in a particular country.
country:"MX"

geo:
Find devices by giving geographical coordinates.
geo:"89.256487,20.111111"

hostname:

Find devices matching the hostname.
server: "gws" hostname:"google"

net:
Find devices based on an IP address or /x CIDR.
net:210.214.0.0/16

os:
Find devices based on operating system.
os:"Windows IIS"

port:
Find devices based on open ports.
apache port:8080

before/after:
Find devices before or after between a given time.
apache after:22/02/2009 before:14/3/2010

YOU CAN ALSO COMBINE FILTERS TO MAKE INTO ADVANCED FILTERS FOR QUICK RECON.


EXAMPLE dORK

************

product:"Microsoft IIS" country:"MX"

Please create a pull request if you want to contribute.

More info in:  github:  /Shodan-Dorks

lunes, 17 de junio de 2019

Black Windows 10 v 2.0


¡Black Window 10 Enterprise es la primera distribución de pruebas de penetración basada en Windows con Linux integrado! ¡El sistema viene activado con una licencia digital para la empresa Windows! ¡Es compatible con aplicaciones de Windows y aplicaciones de Linux, GUI y aplicaciones de terminal! Viene con muchisimas herramientas de pirateo, además de todas las herramientas que se incluyen con la última versión de Cerberus Linux. 

Se ha logrado implementar Cerberus os dentro de las ventanas el cual ofrece la estabilidad de un sistema Windows y ofrece la parte de pirateo con un sistema Cerberus Linux. Puedes correr ambos y solo.


MAs de 2000 exploits y tools que pueden ser usadas.

 
LINKS:

https://mega.nz/#!eIAkVILJ!H_tHgHkLNUJeC6tInHypKxfpXmZ62IxcfkqbNKK4p4o

https://mega.nz/#!SAAw1KrL!Dd2-kFoAweT4lDQkTTrUxFGf9KwUA0fBxVaf5ylZK1M

https://mega.nz/#!OYBiBCKL!XxQ2zBB6PYoKVsc5rTIKqE4A7yhBtllbJIkCnIGVmOQ


martes, 19 de marzo de 2019

Online -= Malicious activity =- Webpages 0day 19-03-2019


NEW SECTION CALLED
**************
Online Phising Webpages 0day
**************
In this new Section Wjet News goin to show 0day Websites ONline whit --=Malicious activity=--- for all want to test online this sites and learn more about this tiny malware´s

Wjet News
**************
Will also analyze these sites and give a detailed report of each of them.


SECURITY NOTICE
 ***********************

This sites are online and have Malicious activity, BECAREFUL


WEBSITE:
---------------

http://dipziit.pw

TYPE
---------

Phising
HTTP REQUEST
------------------
 19
4072     iexplore.exe     GET     302     146.66.69.135:80     http://dipziit.pw/     US    

3396     iexplore.exe     GET     200     204.79.197.200:80     http://www.bing.com/favicon.ico        

4072     iexplore.exe     GET     200     146.66.69.135:80     http://dipziit.pw/login.php?cmd=login_submit&id=6295f48d612c1da6e4fd35f40d905e5f6295f48d612c1da6e4fd35f40d905e5f&session=6295f48d612c1da6e4fd35f40d905e5f6295f48d612c1da6e4fd35f40d905e5f

4072     iexplore.exe     GET     200     146.66.69.135:80     http://dipziit.pw/images/b1.png
   
4072     iexplore.exe     GET     200     146.66.69.135:80     http://dipziit.pw/images/al.png

4072     iexplore.exe     GET     200     146.66.69.135:80     http://dipziit.pw/images/b4.png

4072     iexplore.exe     GET     200     146.66.69.135:80     http://dipziit.pw/images/of.png

4072     iexplore.exe     GET     200     146.66.69.135:80     http://dipziit.pw/images/b3.png

4072     iexplore.exe     GET     200     146.66.69.135:80     http://dipziit.pw/images/oth.png         

4072     iexplore.exe     GET     200     146.66.69.135:80     http://dipziit.pw/offc.php

4072     iexplore.exe     GET     200     146.66.69.135:80     http://dipziit.pw/images/f2.png     

4072     iexplore.exe     GET     200     146.66.69.135:80     http://dipziit.pw/images/f3.png     

4072     iexplore.exe     GET     200     146.66.69.135:80     http://dipziit.pw/images/f4.png     

4072     iexplore.exe     GET     200     146.66.69.135:80     http://dipziit.pw/images/f1.png     

4072     iexplore.exe     GET     200     146.66.69.135:80     http://dipziit.pw/images/f8.png    

4072     iexplore.exe     GET     200     146.66.69.135:80     http://dipziit.pw/images/f6.png    

4072     iexplore.exe     GET     200     146.66.69.135:80     http://dipziit.pw/images/f5.png    

4072     iexplore.exe     GET     200     146.66.69.135:80     http://dipziit.pw/images/f7.png     

4072     iexplore.exe     GET     200     146.66.69.135:80     http://dipziit.pw/images/login.pn

CONNECTIONS
------------------
9
072     iexplore.exe     146.66.69.135:80         US     suspicious
3396     iexplore.exe     204.79.197.200:80     Microsoft Corporation     US     whitelisted
3396     iexplore.exe     146.66.69.135:80  


DNS REQUEST
------------------
3

dipziit.pw     146.66.69.135     
www.bing.com     204.79.197.200
 
13.107.21.200
In this case, in the analyzed threats and the processes that are activated when login are found, they were 25 and they are Potentially Bad Traffic .- ET DNS Query to a *.pw domain - Likely Hostile
THREATS
------------
25
4072     iexplore.exe     Potentially Bad Traffic     ET INFO HTTP Request to a *.pw domain
4072     iexplore.exe     A Network Trojan was detected     MALWARE [PTsecurity] Google Drive Phishing
4072     iexplore.exe     Potentially Bad Traffic     ET INFO HTTP Request to a *.pw domain
4072     iexplore.exe     A Network Trojan was detected     ET INFO Suspicious HTML Decimal Obfuscated Title 4072     iexplore.exe     Potentially Bad Traffic     ET INFO HTTP Request to a *.pw domain
4072     iexplore.exe     Potentially Bad Traffic     ET INFO HTTP Request to a *.pw domain
4072     iexplore.exe     Generic Protocol Command Decode      STREAM excessive retransmissions
4072     iexplore.exe     Potentially Bad Traffic     ET INFO HTTP Request to a *.pw domain
4072     iexplore.exe     A Network Trojan was detected     ET INFO Suspicious HTML Decimal Obfuscated 
4072     iexplore.exe     Potentially Bad Traffic     ET INFO HTTP Request to a *.pw domain
4072     iexplore.exe     Potentially Bad Traffic     ET INFO HTTP Request to a *.pw domain 
4072     iexplore.exe     Potentially Bad Traffic     ET INFO HTTP Request to a *.pw domain
3396     iexplore.exe     Potentially Bad Traffic     ET INFO HTTP Request to a *.pw domain


SECURITY NOTICE
 ***********************

This sites are online and have Malicious activity, BECAREFUL  :p

lunes, 5 de noviembre de 2018

SHODAN ICSystems DORKS Part 4 --> Routers Login Page´s


-------------------------
Today is the day to show another one SHODAN DORK  to find many many many and many ROUTER´S  LOGIN WEBPAGE.

DORK:
----------

  port:"8080" city:"Xalapa" title:"login"
--------------------

WHERE CITY:  can be changed by any city in the world, in this example I put it a city called XALAPA.

 ONLY FOR EXAMPLE.  :P
-----------------------

sHARE

miércoles, 31 de octubre de 2018

SHODAN industrial Control Systems DORKS Part 3.0 Databases


-------------------------


Buen día amigos hoy les presento 9 SHODAN DORKS para encontrar Muchos pero muchos  open-source relational database management system-- con los cuales disfrutaras visitando esos sitios y viendo que mas se puede hacer con ellos.  :p

TERMS TO REMEMBER

-- RDBMS: Relational Database Management System.

-- ORDBMS: Object-Relational Database Management System.

-- NoSQL: Describes databases that use non-relational models for storing data.

--> use your imagination.
****************************

1.- Mysql      

DORK:     product:MySQL

2.- PostGresSQL     

DORK:    port:5432 PostgreSQL

3.- MongoDB      

DORK: product:MongoDB

4.- RIAK      

DORK:    port:8087 Riak

5.- ELASTIK       

DORK:   port:9200 json

6.- REDIS       

DORK:   product:Redis

7.- Memcached         

DORK:   product:Memcached

8.- Cassandra       

DORK:   product:Cassandra 

9.- CouchDB          

DORK:    product:CouchDB
-----------------------------


USE IT IN A CORRECT WAY  (y)    


viernes, 14 de septiembre de 2018

DIFERENCIA EN LOS DEBUGGER´S USADOS EN LA INGENIERÍA REVERSA


DIFERENCIA EN LOS DEBUGGER´S  USADOS EN LA INGENIERÍA REVERSA
----------------------

Hay dos tipos de debuggers: 

1.- A nivel de usuario (como OllyDbg, Immunity Debugger e IDA Pro) 


2.- Debuggers de kernel (como WinDbg, SoftIce y Syser). 


****************************

Estos dos tipos tienen una gran y sutil diferencia y que es la de que los debuggers de kernel se ejecutan con mayor privilegio y, por lo tanto, pueden depurar controladores y dispositivos de dispositivo de kernel y los de nivel de usuario no pueden.

El Sistema Operativo Windows  depende del procesador para dar seguridad en diferentes capas como ejemplo pondré el CPU INTEL común y corriente que todos tenemos en casa donde los programas se pueden ejecutar en cuatro modos distintos que son:

-- RING 0

-- RING 1

-- RING 2

-- RING 3

Donde los que nos interesan son el RING 0 (KERNEL)   y   RING 3  (usuario)

Basados en esto  al querer seleccionar un DEBUGGER lo  mas obvio seria seleccionar uno que controlara RING 0  y no uno RING 3.

PERO BUENO NO TODO ES PELADITO Y EN LA BOCA YA QUE .....


El  ÉXITO DE LOS DEBUGGER'S ring 3 es que normalmente traen una muy buena, bonita y fácil de usar interfaz gráfica o no?  como lo es OLLYDBG que es el de mayor uso por los ingenieros reversos hoy en día:

Ya solo cuando sea necesario, usaremos los DEBUGGER'S ring0 de la línea de comando (como WinDbg):

Sin embargo, hay una excepción: hace poco, IDA Pro introdujo un módulo GUI que puede ejecutar WinDbg para la depuración del kernel. pero lamentablemente es de pago.

Como les dije no todo es peladito y en la boca.

Pero les dejo un link donde podrán encontrar varios debugger´s en RING 0   y ya ustedes seleccionaran el que gusten usar.


 http://www.woodmann.com/collaborative/tools/index.php/Category:Ring_0_Debuggers


 Bueno esto es todo por el momento en próximos artículos empezaremos a ver todo lo referente a traceo en RING 0 que normalmente se usa para análisis de malware.


 ProFeSor X

www.rodolfohbaz.net

lunes, 13 de agosto de 2018

Las 1001 formas de Crackear un Software


las mil y una formas de CRackear un Software
(Método de desensamblado de Ejecutable) 

Bueno amigos aqui les dejo un manual de INGENIERIA REVERSA  que escribí ya hace un tiempo y que anduve buscando en mis respaldos de mis hd´s y nunca lo encontré pero ahora si se hiso presente la premisa de internet: 

LO QUE SUBES A INTERNET JAMAS SE BORRA.

Totalmente cierto ya que lo busque por su nombre y me doy cuenta que los amigos de  EXPLOIT DB lo tienen registrado con el siguiente link:


En este tutorial donde explico como se puede crackear (reversear) un software de diferentes formas para llegar al mismos fin que es el de tenerlo freee :p.


Espero les guste.

Li. Rodolfo H. Baz
www.ccat.edu.mx
rodolfohbaz@gmail.com

jueves, 24 de mayo de 2018


GAJES DEL OFICIO POLÍTICO VISTOS DESDE LA PERSPECTIVA DE UN EXPERTO EN SEGURIDAD INFORMÁTICA parte 1

-------------------------
Los mexicanos nacimos para ser “los chingones” del mundo, pero preferimos quedarnos en la mediocridad y fortalecerla día con día.

El pasado viernes, esto lo pude ver reflejado en mi salón de clases. Me di cuenta que en verdad estoy rodeado de mexicanos que se encuentran completamente arraigados con el lema

“EL QUE NO TRANZA NO AVANZA”.


Hablábamos de la labor de representantes de medios electrónicos de comunicación social con personajes de gobierno o políticos que se postulan para presidentes.

PREGUNTÉ

CUAL DEBERÍA DE SER LA POSTURA DE UN COMUNICADOR SOCIAL CUANDO SU JEFE HA COMETIDO UN ERROR O LA HA CAGADO FRENTE AL PÚBLICO?

Mis compañeros, típicos mexicanos de colmillo afilado respondieron algunas cosas como éstas:

“Cuando trabajas para alguien así, te debes poner la camiseta”

“Ante todo defiendes a la persona con la que estás trabajando, aunque no tenga la razón”

“Cuando entras a trabajar a lugares como Televisa por ejemplo, sabes a qué te arriesgas”

“Cuando aceptas un trabajo así, sabes a lo que te metes y tienes que terminar cediendo”

“Es como los abogados que defienden a asesinos, es su trabajo y lo tienen qué hacer”

“Si te van a pagar por hacerlo, pues aunque la verdad vaya a salir a la luz después, lo importante es que tú ya ganaste”


¿No les deprime esto? A mí sí.

Por eso tenemos a los candidatos a la presidencia que nos merecemos.

-- Ricardo Anaya - Joven, sin cargo político alguno, no ha sido presidente municipal, gobernador y el colmo en el debate donde muchos millones de mexicanos lo ven se atreve a decir que tiene escrito un libro y NO ES CIERTO, muestra una portada de una revista PROCESO MODIFICADA donde dice que en ella hablan de MEADE Y AMLO COMO CORRUPTOS y adivinen..... el aparecía también, solo que la modifico para que no saliera el..... up´s.

-- José Antonio Meade: Empezó su campaña vanagloriando su apellido osea presumir de sus cualidades y méritos le habían dejado, después si ven también dice:

---- ESCRIBÍ UN LIBRO QUE YA PRONTO SALDRÁ, pero cuando le preguntan el nombre contesta " AH PERDÓN NO ME ACUERDO DEL NOMBRE" -----

------ y el otro YA SABEN QUIEN ;P NO sale de su discurso de la MAFIA DEL PODER, LOS CORRUPTOS QUE ROBAN TODO EN MÉXICO QUE SON UNOS CUANTOS Y DEMÁS COSAS. aunque son ciertas, no sale de eso y México necesita propuesta reales, no la misma retorica, demagogia y discurso de siempre que al final no se cumplen.

---------------------------
TODOS POR EL PODER Y TRABAJAR PARA EL, AL FIN COMO dijeron los compañeros de clases......

“Si te van a pagar por hacerlo, pues aunque la verdad vaya a salir a la luz después, lo importante es que tú ya ganaste”
----------------------------

POR ESO TENEMOS EL PAÍS Y GOBERNANTES QUE NOS MERECEMOS

GRACIAS A DIOS MI ÁREA ES LA SEGURIDAD INFORMÁTICA QUE TAMBIEN SE CUECEN LAS HABAS Y QUE EN LA PARTE 2 DE ESTE ARTICULO MENCIONARÉ ..... .  👍😎

#Xalapa #Coatepec #Pri #Pan

jueves, 1 de marzo de 2018

La Obsolescencia Programada Aparatos Fabricados para no durar


SABIAN ESTO. ----------------- 

La obsolescencia programada u obsolescencia planificada es la determinación o programación del fin de la vida útil de un producto, de modo que, tras un período de tiempo calculado de antemano por el fabricante o por la empresa durante la fase de diseño del mismo, este se torne obsoleto, no funcional, inútil o inservible por diversos procedimientos, por ejemplo por falta de repuestos, y haya que comprar otro nuevo que lo sustituya. Su función es generar más ingresos debido a compras más frecuentes para generar relaciones de adicción (en términos comerciales, «fidelización») que redundan en beneficios económicos continuos por periodos de tiempo más largos para empresas o fabricantes. 

para seguir leyendo en mi nota de facebook....

CONVERTOR X V 1.0 y los principales desafíos o problemas que surgen al convertir entre estos formatos:

    CONVERTOR X V 1.0   U na utilería diseña y creada para dar facilidad de convertir entre formatos de imagenes descargarla de aquí:  https...